Azure DevOps mit Sally AI integrieren
Verbinde Sally AI mit Azure DevOps, um Meeting-Einblicke direkt in deinen Projektboards produktiv zu nutzen. Mit der Sally-Azure DevOps-Integration kannst du Work Items erstellen oder Kommentare zu bestehenden Items hinzufügen, mit nur einem Klick. So vermeidest du doppelte Eingaben und hältst dein DevOps-Board immer aktuell.
Schnellnavigation
- So verbindest du Azure DevOps mit Sally AI
- So sendest du Insights zu Azure DevOps
- Erforderliche OAuth-Scopes
1. Wie verbinde ich Azure DevOps mit Sally AI?
Folge diesen Schritten, um die Sally-Azure DevOps-Integration zu aktivieren:
- Öffne die Einstellungen unten links in der Seitenleiste.
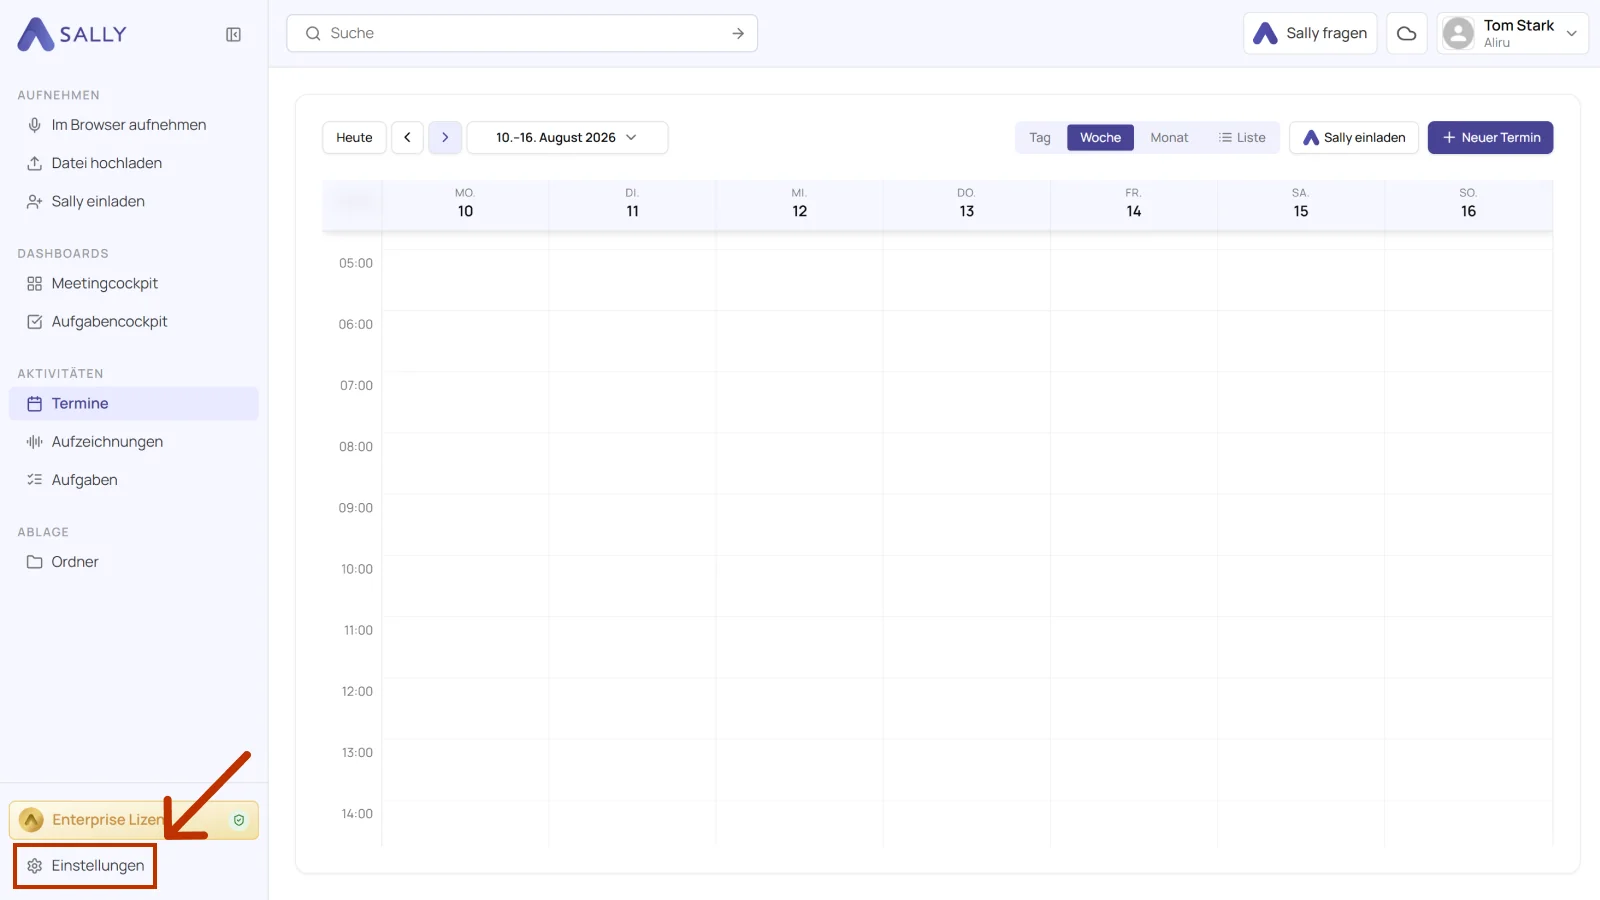
- Wähle unter Konfiguration den Punkt Integrationen. Ist noch keine Integration verbunden, klickst du auf Integrationen entdecken, sonst oben rechts auf Integration hinzufügen.
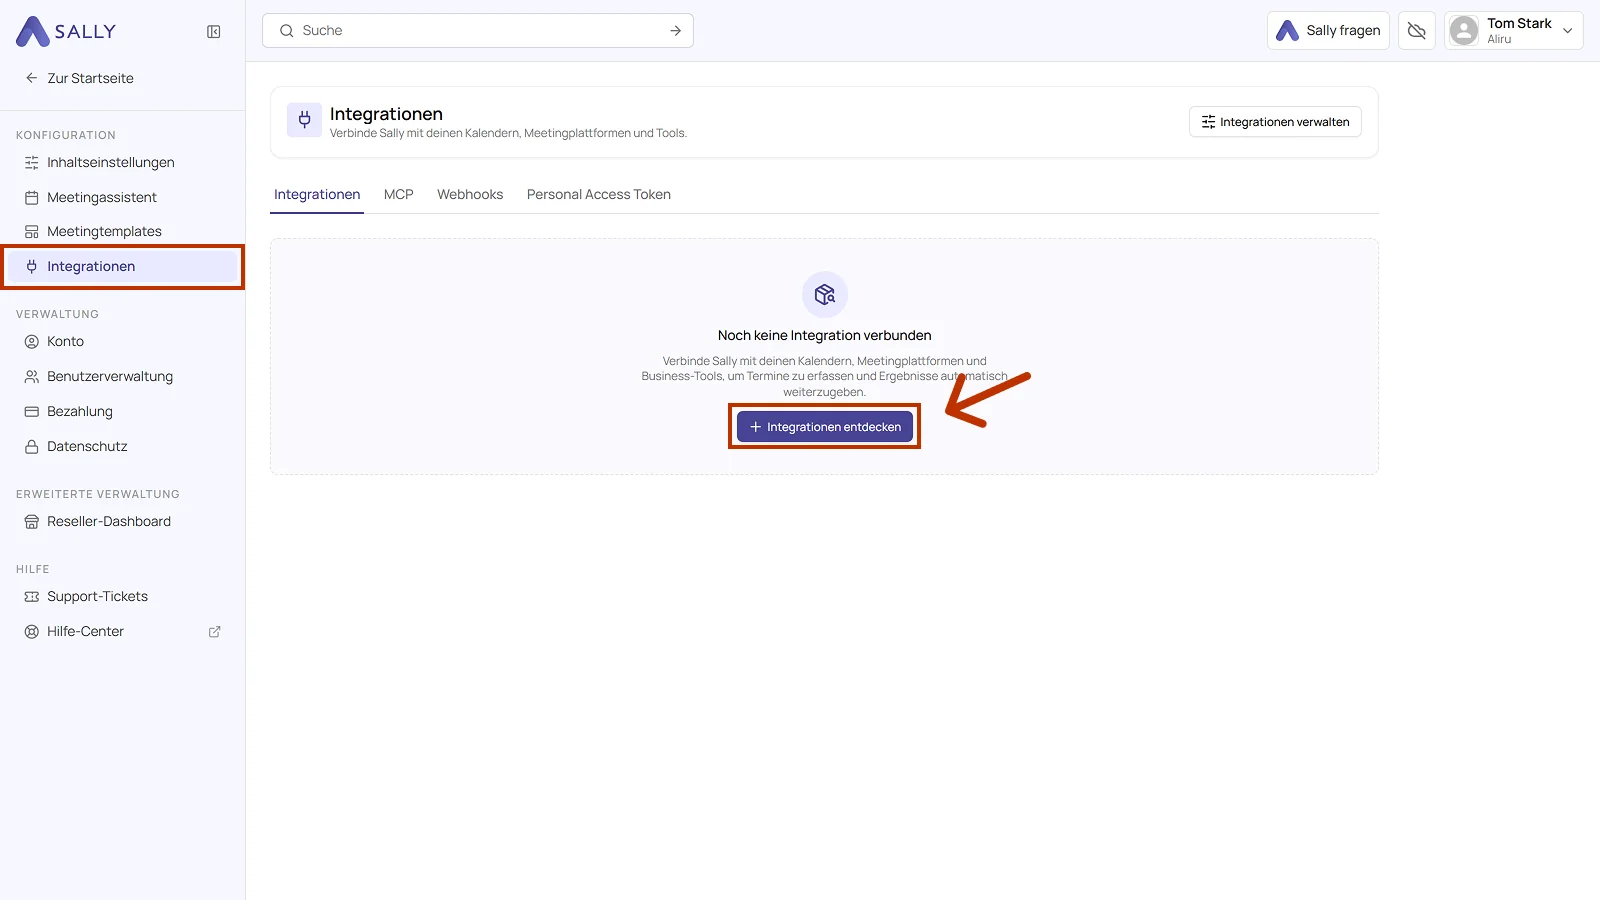
- Wähle im Bereich Integration hinzufügen links die Kategorie Projektmanagement-Tools und darin Azure DevOps.
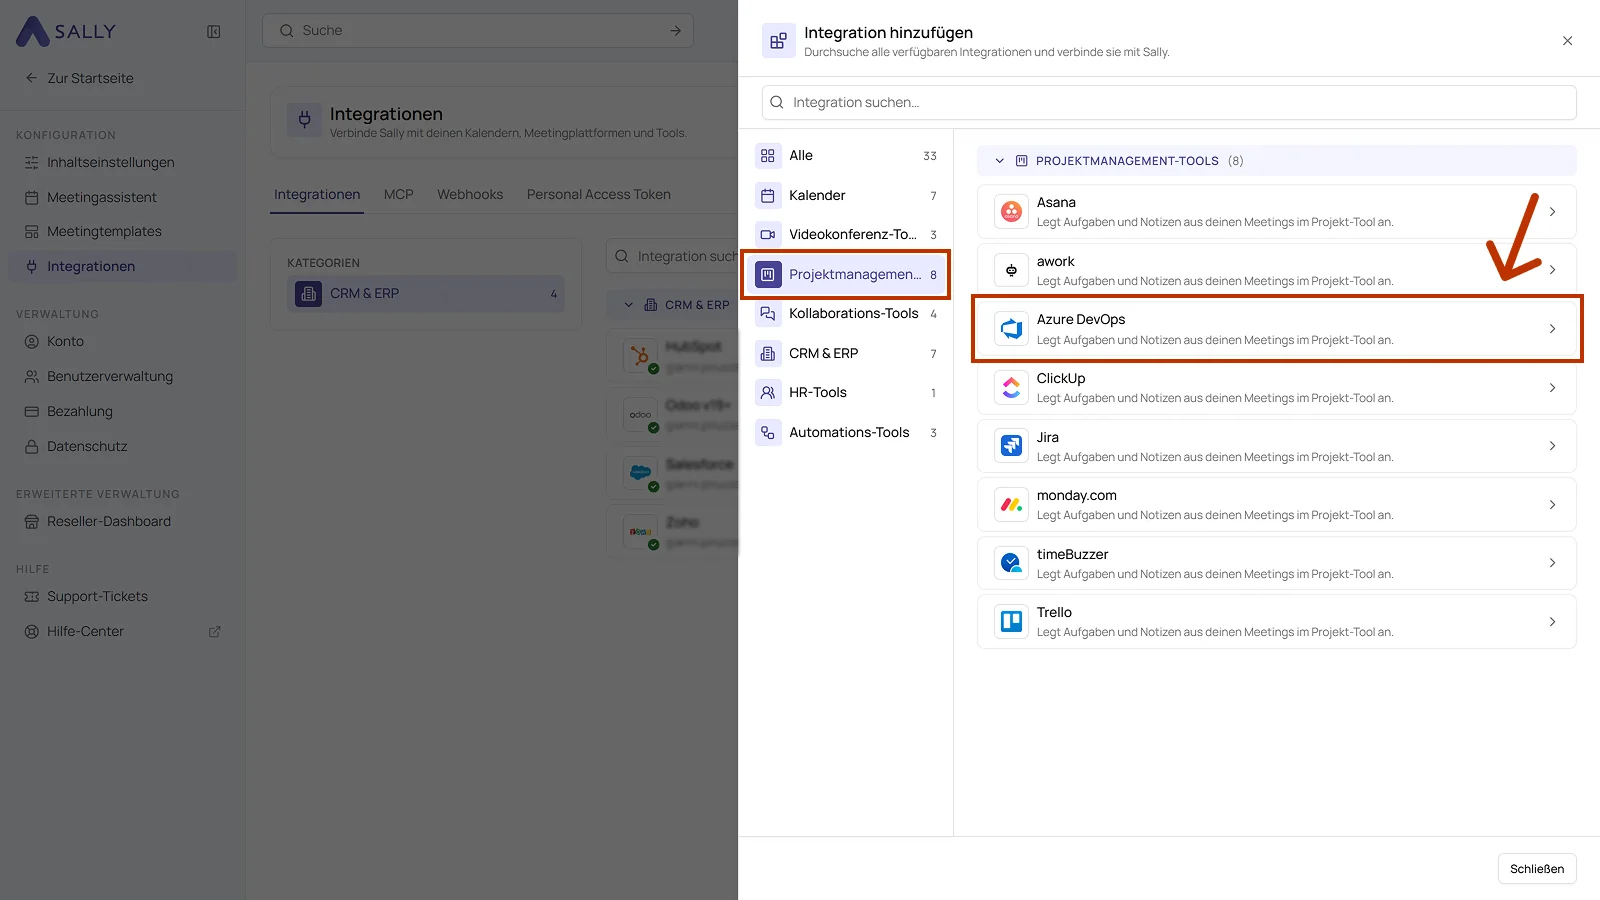
- Trage im Dialog Azure DevOps verbinden die Adresse deiner Organisation ein und klicke auf Verbinden. Danach leitet Sally dich zur Anmeldung weiter.
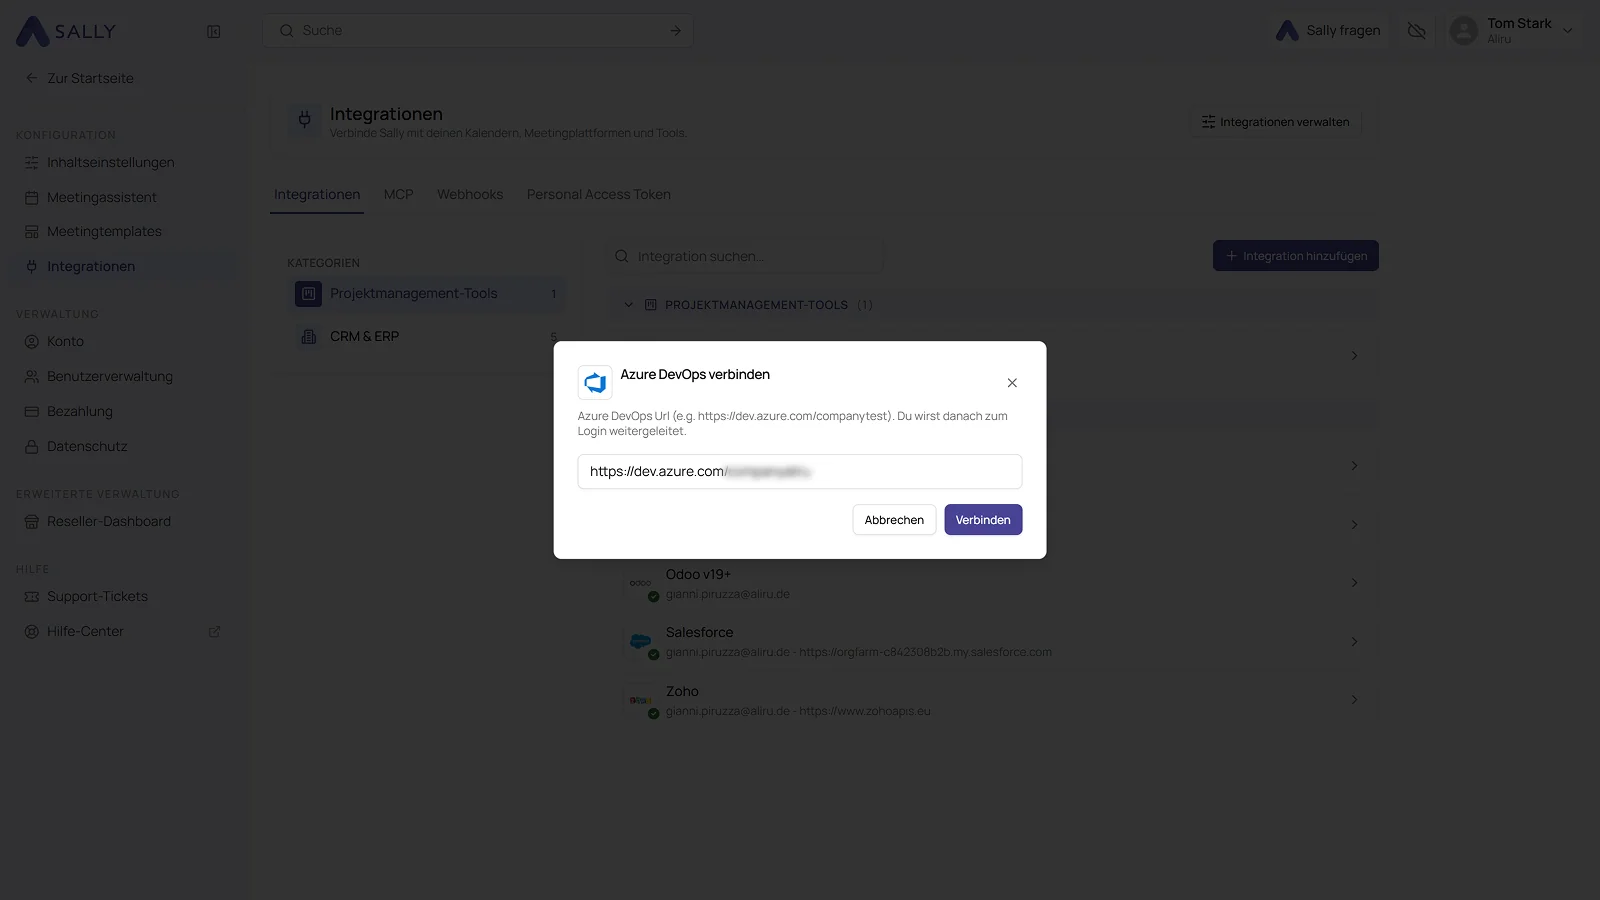
Gib im Dialog nur die Basis-URL deiner Organisation ein, ohne Projekt, Repository oder Pfad.
Beispiel
- Volle URL zu einem Pull Request:
https://dev.azure.com/fabrikam/ProjectX/_git/WebPortal/pullrequest/860 - Was du in Sally eintragen musst:
https://dev.azure.com/fabrikam
Sieht deine URL so aus: https://dev.azure.com/<org>/<project>/..., dann reicht der Teil https://dev.azure.com/<org>.
- Nach der Anmeldung erscheint Azure DevOps in der Liste, unter der Kategorie Projektmanagement-Tools. Über Verbindung trennen oben rechts löst du die Verbindung bei Bedarf wieder.
1.1. Welche Aktionen darf Sally nutzen?
Die verbundene Integration hat zwei Reiter, Überblick und Aktionen. Im Reiter Aktionen legst du fest, was Sally über diese Integration anbietet, im Sally-Chat und nach dem Meeting.
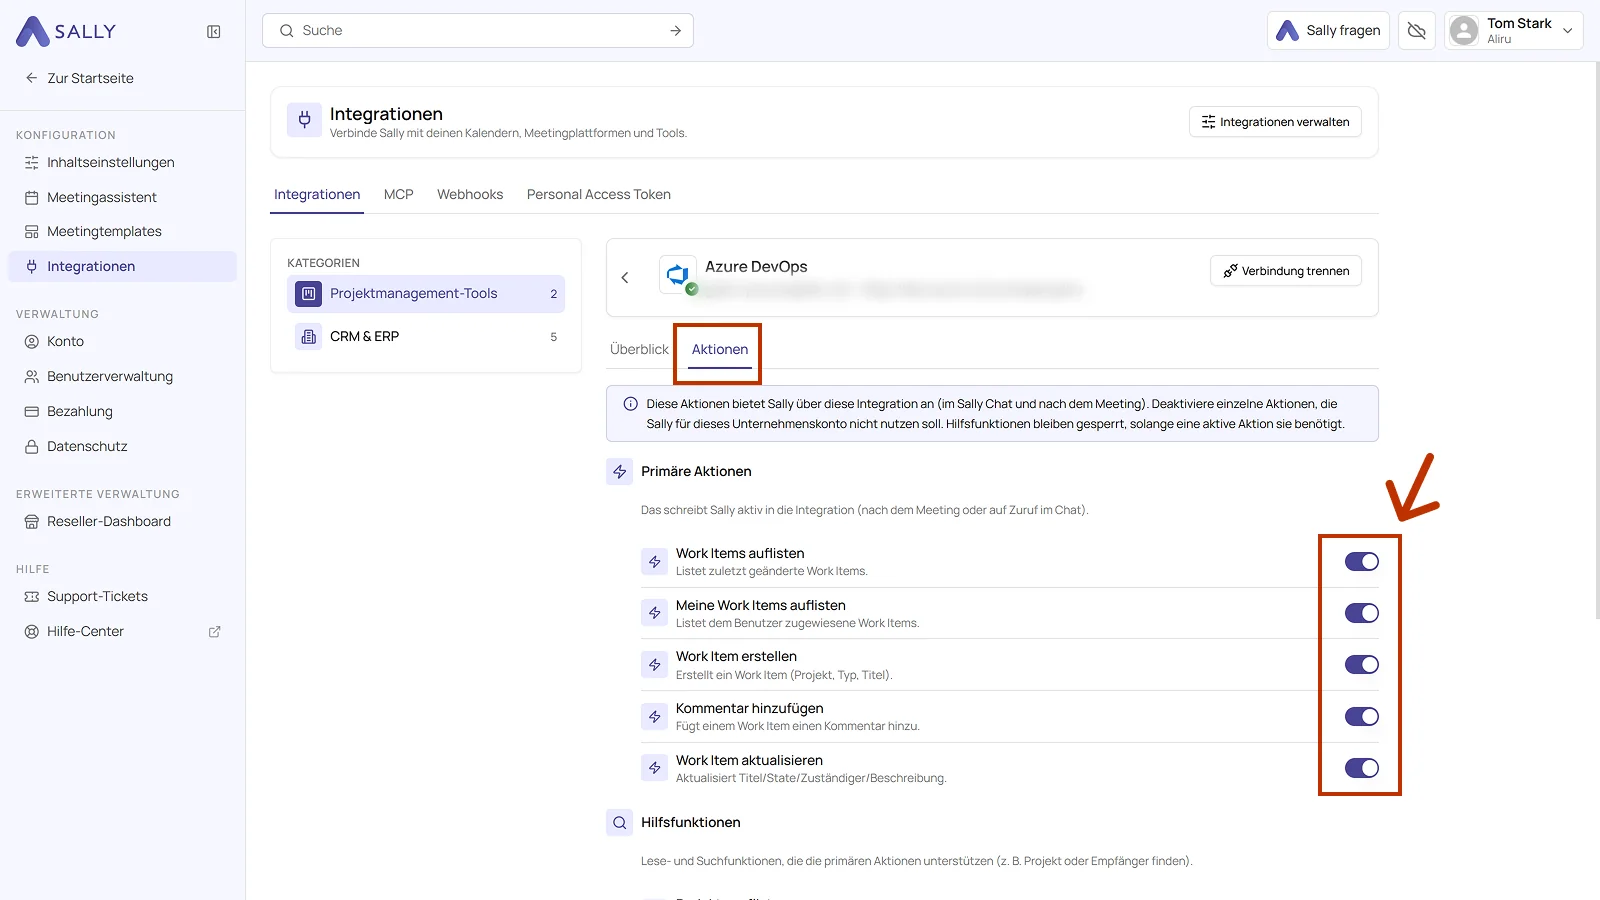
Unter Primäre Aktionen steht, was Sally aktiv in Azure DevOps schreibt, also Work Items auflisten, erstellen, aktualisieren und kommentieren. Jede Aktion nennt in einer Zeile darunter, was sie tut.
Mit dem Schalter rechts nimmst du eine einzelne Aktion heraus, die Sally für dieses Unternehmenskonto nicht nutzen soll.
Nicht jede Aktion taucht in der Auswahl am Meeting auf. Einige nutzt Sally selbst, beispielsweise im Chat oder als Teil einer anderen Aktion. Damit die Integration vollständig arbeitet, sollten sie eingeschaltet bleiben. Schalte deshalb nur ab, was Sally in diesem Unternehmenskonto wirklich nicht tun soll.
Darunter stehen die Hilfsfunktionen, also Lese- und Suchfunktionen, die die primären Aktionen unterstützen, zum Beispiel ein Projekt oder einen Empfänger finden. Sie bleiben gesperrt, solange eine aktive Aktion sie braucht.
2. Wie sende ich Meeting-Insights an Azure DevOps?
Sobald Azure DevOps verbunden ist, kannst du Meeting-Insights direkt mit einem Klick nach Azure DevOps übertragen, ins richtige Projekt.
Du kannst:
2.1. Work Item in Azure DevOps erstellen
Verwandle ein Insight aus Sally in ein Azure DevOps Work Item.
- Öffne das gewünschte Meeting in Sally.
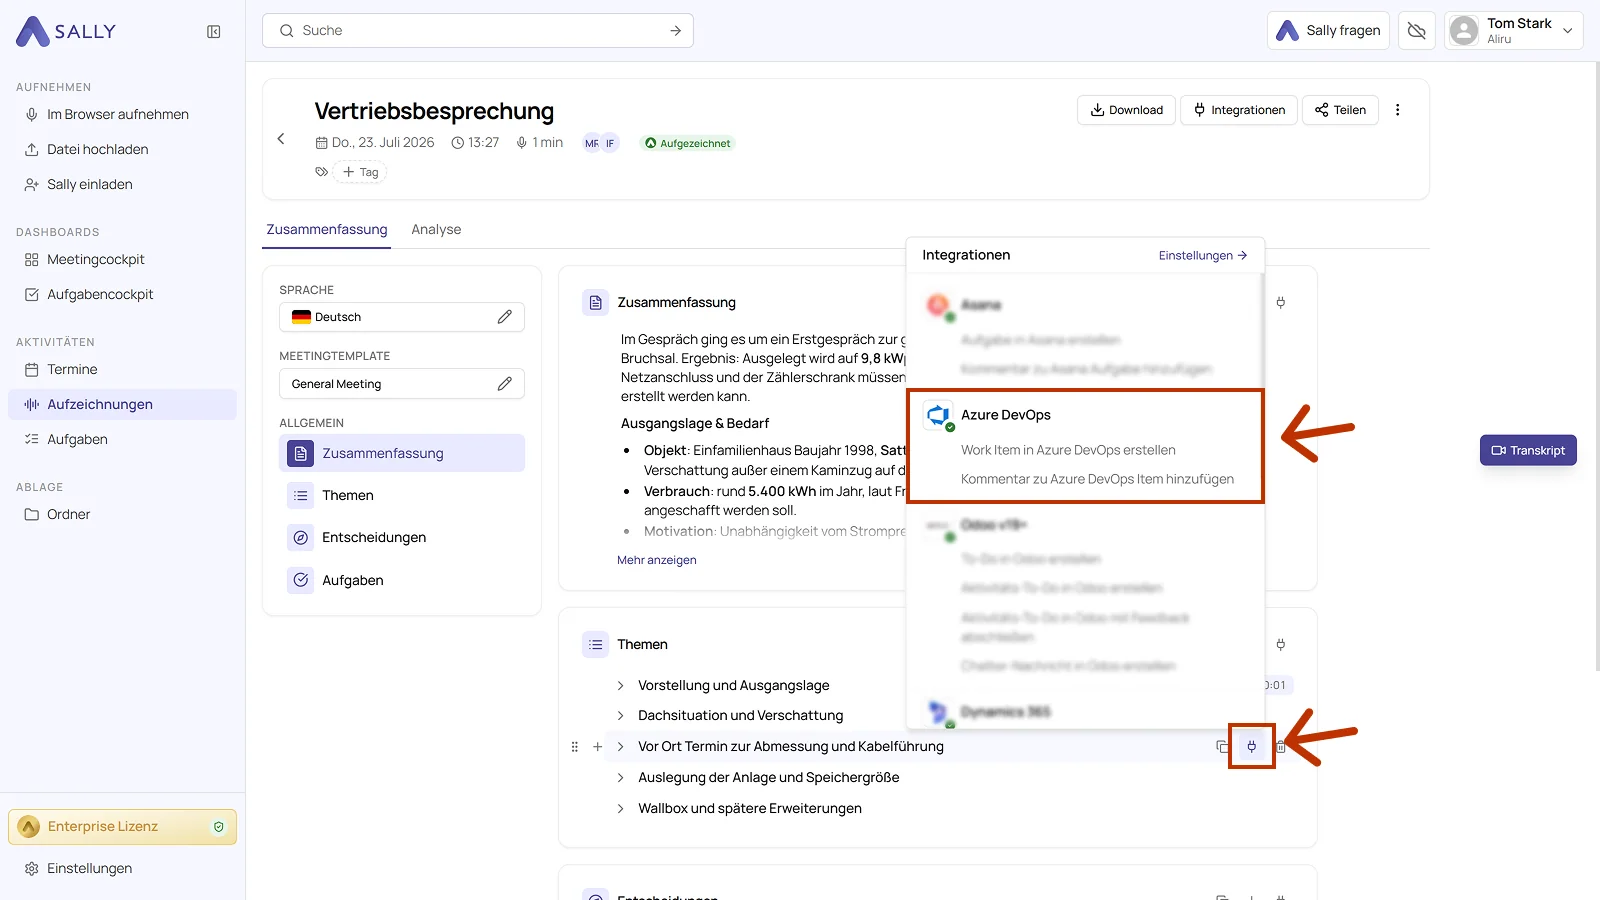
- Fahre in der Zusammenfassung über den Block oder über einen einzelnen Eintrag und klicke auf das Stecker-Symbol. Wähle in der Liste unter Azure DevOps den Punkt Work Item in Azure DevOps erstellen.
- Fülle den Dialog aus. Pflicht sind Projekt, Work-Item-Typ und Titel, wobei der Titel schon aus Sally vorbefüllt ist. Zugewiesen an, Bereich und Iteration sind optional. Die Beschreibung kommt ebenfalls aus der Zusammenfassung und lässt sich im Editor anpassen.
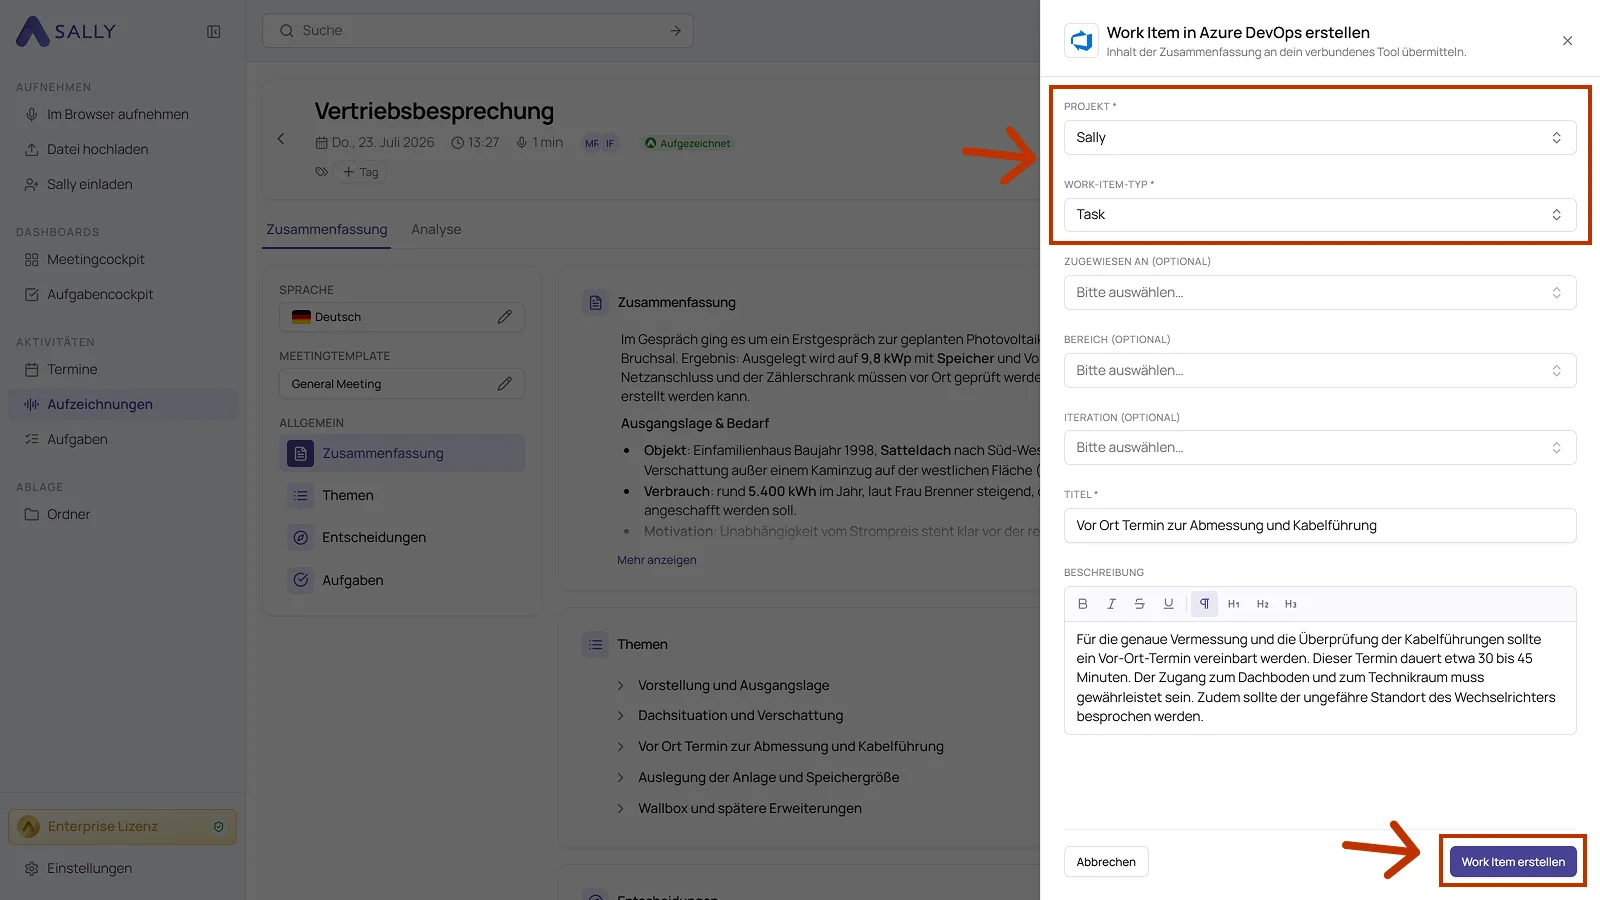
- Klicke auf Work Item erstellen, um es nach Azure DevOps zu senden.
2.2. Kommentar zu Azure DevOps Item hinzufügen
Füge Meeting-Kontext zu einem bestehenden Work Item hinzu, praktisch für Updates, zusätzliche Infos oder Entscheidungen.
- Öffne das gewünschte Meeting in Sally.
- Klicke am Block oder am Eintrag auf das Stecker-Symbol und wähle unter Azure DevOps den Punkt Kommentar zu Azure DevOps Item hinzufügen.
- Wähle im Dialog das Projekt und darin das Work Item, zu dem der Kommentar gehört. Beide Felder sind Pflicht.
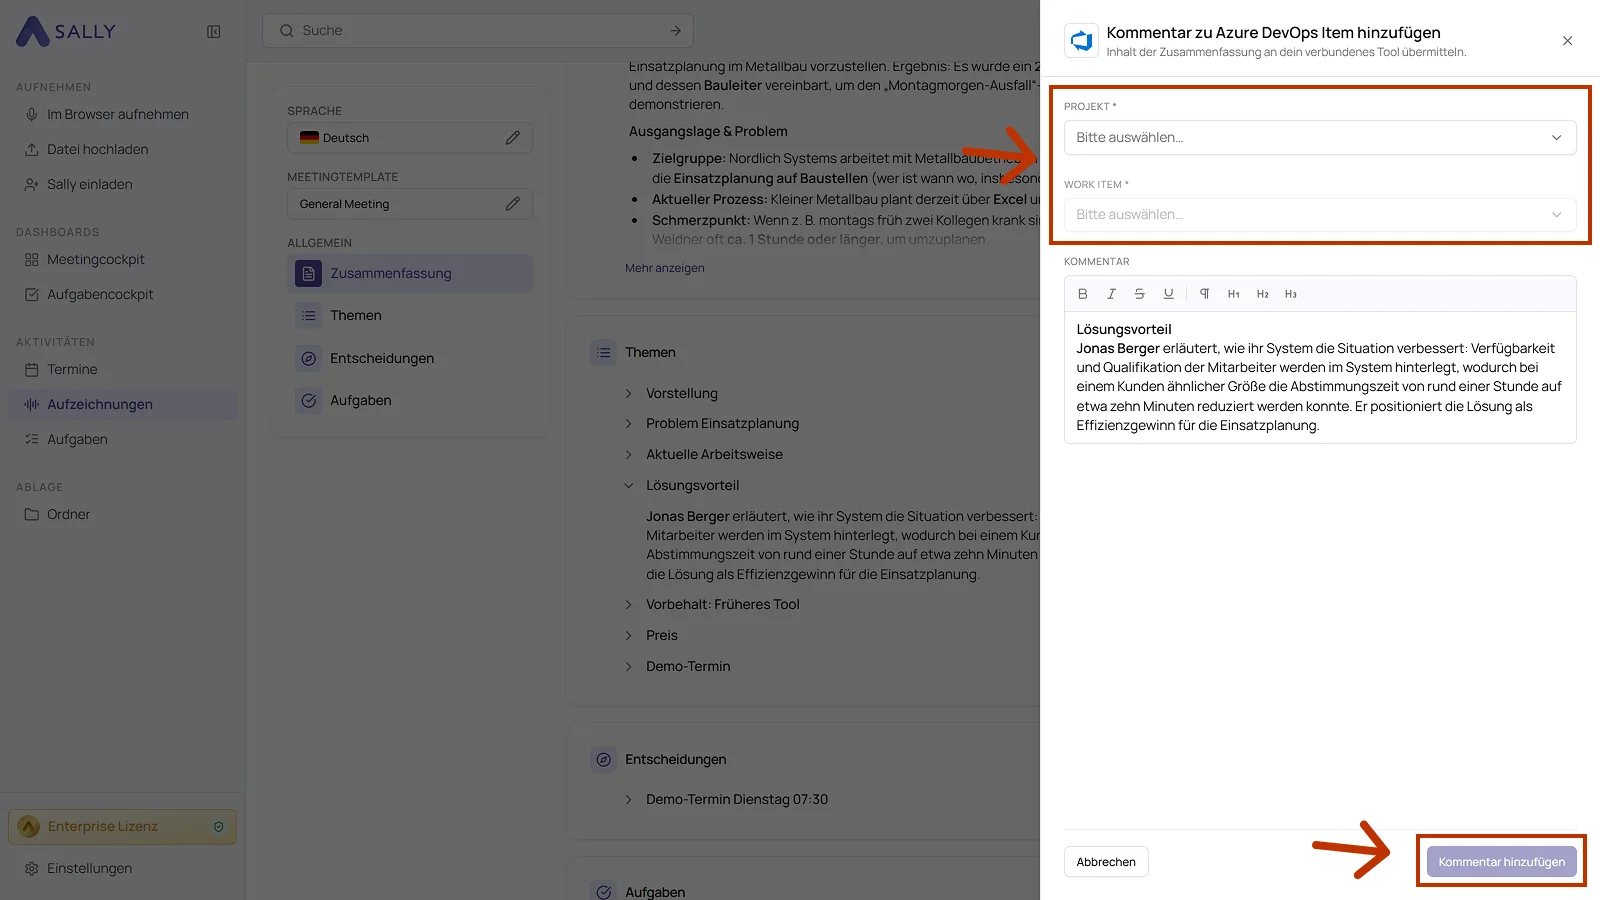
- Im Feld Kommentar steht der Text aus der Zusammenfassung. Passe ihn bei Bedarf im Editor an und klicke auf Kommentar hinzufügen.
3. Welche OAuth-Scopes benötigt die Azure DevOps-Integration?
Für die Integration mit Azure DevOps verwendet Sally OAuth 2.0 zur Autorisierung. Die folgenden Scopes definieren, auf welche Bereiche Sally im Namen des angemeldeten Nutzers zugreifen darf.
-
Sally liest diese Informationen ausschließlich ein, um die Verbindung zum Nutzerkonto technisch herzustellen und aufrechtzuerhalten.
-
Sally nimmt keine eigenmächtigen Änderungen vor. Aktionen werden ausschließlich auf ausdrückliche Initiative des Nutzers ausgeführt.
-
API-Endpunkte werden ausschließlich im Rahmen einer aktiven, vom Benutzer ausgelösten Aktion innerhalb der Plattform aufgerufen.
Technische Übersicht der benötigten Scopes
| Scope | Typ | Was Microsoft damit technisch erlaubt | Wie Sally diesen Scope verwendet |
|---|---|---|---|
user_impersonation | Delegated | API-Zugriff im Kontext des angemeldeten Nutzers | Bestandteil des Azure-Authentifizierungsmodells. Sally nutzt diesen Scope ausschließlich zur technischen Ausführung der Integration im Rahmen der Nutzeranmeldung. |
vso.work_write | Delegated | API-Berechtigung für Work-Item-Objekte | Technisch im Azure-DevOps-OAuth-Modell vorgesehen. Sally nimmt keine eigenständigen Änderungen an bestehenden Work Items außerhalb expliziter Nutzeraktionen vor. |
vso.code_write | Delegated | API-Berechtigung für Repository-Ressourcen | Bestandteil des Berechtigungsmodells. Sally verändert keinen Quellcode und greift nicht eigenständig auf Repositories zu. |
vso.project_write | Delegated | API-Berechtigung für Projektkonfiguration | Technisch von Microsoft für Integrationen vorgesehen. Sally verändert keine Projektkonfigurationen. |
vso.wiki_write | Delegated | API-Berechtigung für Wiki-Ressourcen | Bestandteil des OAuth-Modells. Sally erstellt oder verändert keine Wiki-Inhalte eigenständig. |
vso.taskgroups_write | Delegated | API-Berechtigung für Task-Group-Ressourcen | Technisch erforderlich im Rahmen der Integrationsfreigabe. Sally verwaltet keine Task Groups eigenständig. |
vso.memberentitlementmanagement | Delegated | Zugriff auf Organisations- und Lizenzinformationen | Bestandteil der Microsoft-API-Struktur. Sally verändert keine Benutzer- oder Lizenzkonfigurationen. |
vso.profile | Delegated | Zugriff auf Benutzerprofilinformationen | Sally liest grundlegende Profilinformationen zur Authentifizierung ein. Es erfolgt keine Änderung am Profil. |
email | Delegated | Zugriff auf die E-Mail-Adresse des Nutzers | Sally liest die E-Mail-Adresse zur eindeutigen Kontoidentifikation. |
User.Read | Delegated | Lesen grundlegender Nutzerinformationen | Bestandteil des Microsoft-Identitätsmodells zur Authentifizierung. |
profile | Delegated | Zugriff auf Basis-Profildaten | Sally liest Basisinformationen zur Identifikation des angemeldeten Kontos ein. |
openid | Delegated | OpenID Connect Authentifizierung | Sichere Anmeldung über Microsoft Identity. |
offline_access | Delegated | Ausstellung langfristiger Zugriffstoken | Ermöglicht eine stabile Verbindung ohne erneute Anmeldung. Es werden keine DevOps-Daten verändert. |