14.09.2026: Externe MCP-Server mit eigener Client-ID oder Client Credentials anbinden
· 2 Minuten Lesezeit

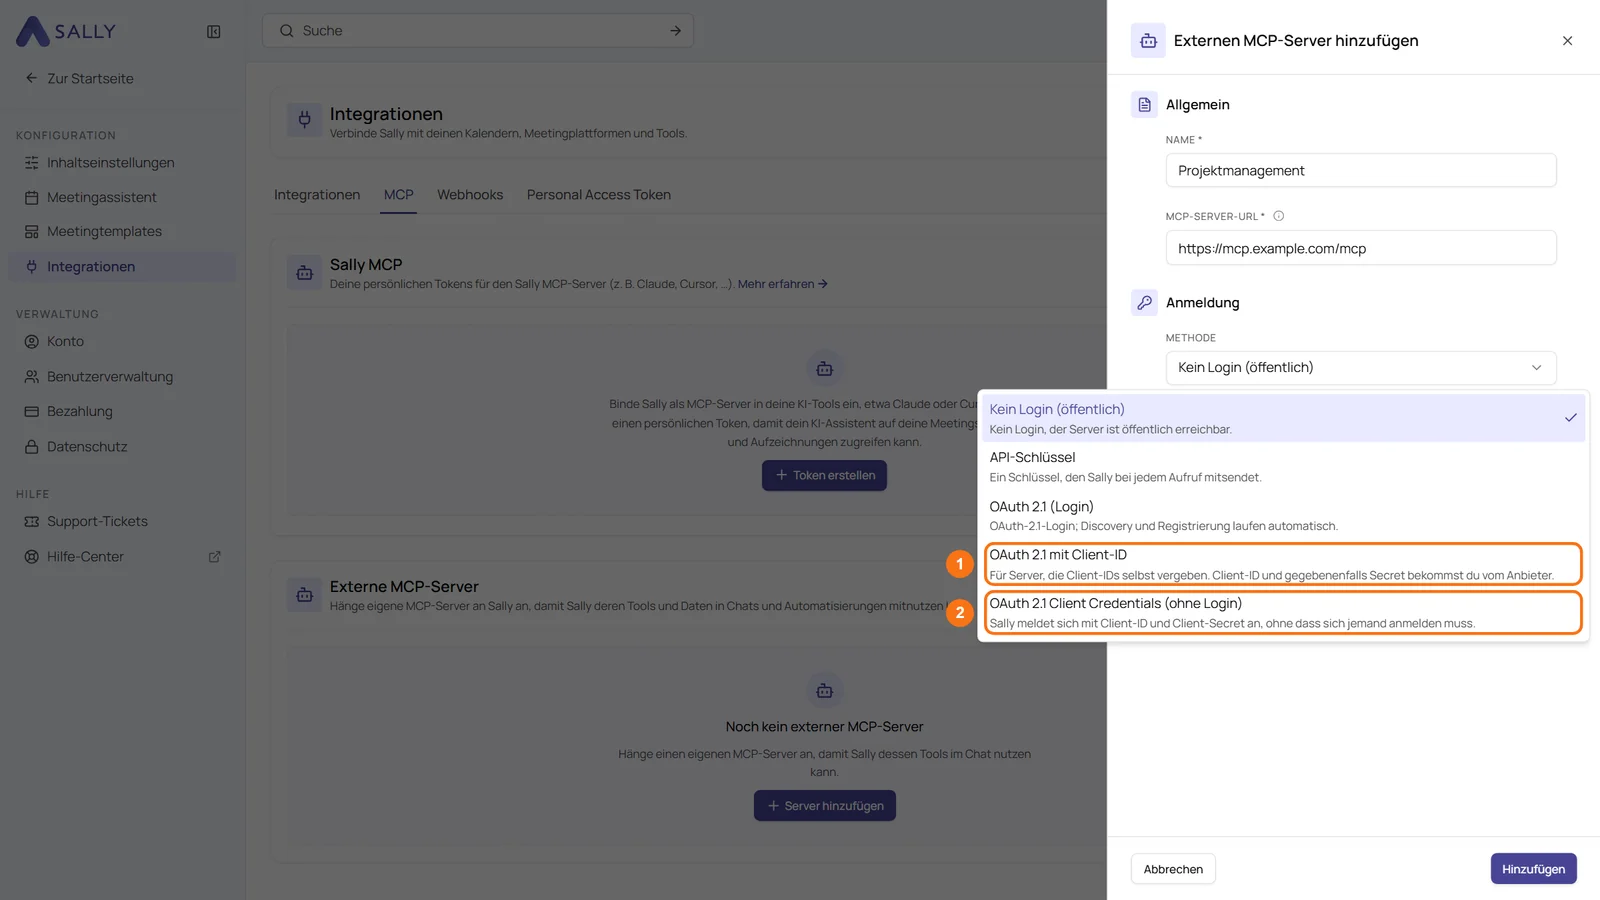
Sally verbindet sich jetzt auch mit MCP-Servern, die Clients nicht automatisch registrieren. Möglich machen das zwei neue Anmeldemethoden für externe MCP-Server: OAuth 2.1 mit Client-ID und OAuth 2.1 Client Credentials (ohne Login).
Manche Anbieter, etwa MeisterTask, vergeben Client-IDs nur auf Anfrage. Mit ihren Servern konnte sich Sally bisher nicht verbinden. Jetzt trägst du die Client-ID vom Anbieter ein, und Sally nutzt die Tools des Servers in Chats und Automatisierungen.
Was ist neu?
- OAuth 2.1 mit Client-ID: für Server, die Client-IDs selbst vergeben. Kopiere die Redirect-URI von Sally, trage sie beim Anbieter ein und hinterlege in Sally die Client-ID und, falls vorhanden, das Client-Secret
- OAuth 2.1 Client Credentials (ohne Login): Sally meldet sich mit Client-ID und Client-Secret als Anwendung an. Niemand muss sich einloggen, das Zugriffstoken erneuert Sally selbst
- Klare Fehlermeldungen: Lehnt der Anbieter die Anmeldung ab, speichert Sally den Server trotzdem und nennt dir den Grund, z. B.
invalid_client - Secrets bleiben verborgen: Ein gespeichertes Client-Secret zeigt Sally nie wieder an. Lässt du das Feld beim Bearbeiten leer, bleibt es erhalten
So stellst du um
Bricht das Verbinden mit OAuth 2.1 (Login) mit dem Hinweis ab, dass der Server Client-IDs nur auf Anfrage vergibt, bearbeite den Server und wähle als Methode OAuth 2.1 mit Client-ID.
Mehr dazu? Siehe Sally mit MCP verbinden.