22.10.2026: SSO mit eigenem Identity-Provider und Anmeldung nur über Microsoft

Deine Mitarbeiter melden sich jetzt über deinen eigenen Identity-Provider bei Sally an: Verbinde Keycloak, Okta, OneLogin, Auth0 oder einen anderen Anbieter, der OpenID Connect spricht, und alle nutzen ihr Firmenkonto statt eines eigenen Sally-Passworts.
Mehrfaktor-Authentifizierung, Passwortregeln und Kontosperren bleiben dort, wo sie schon sind: in deinem Identity-Provider. Zusätzlich kannst du SSO oder Microsoft für eine verifizierte Domain zum einzigen Weg in Sally machen. So umgeht niemand deine Richtlinien mit einem Sally-Passwort.
Was ist neu?
- SSO über OpenID Connect: Verbinde jeden Identity-Provider, der OpenID Connect mit dem Authorization Code Flow unterstützt, etwa Keycloak, Okta, OneLogin, Auth0, Ping oder JumpCloud. SAML wird nicht unterstützt
- Geführte Einrichtung mit Test-Anmeldung: In der Benutzerverwaltung klickt der Besitzer auf SSO einrichten und füllt das Fenster SSO-Anmeldung verbinden aus. Verbindung prüfen liest die Konfiguration deines Anbieters, eine Test-Anmeldung mit deinem eigenen Firmenkonto ist Pflicht, danach ordnest du deine verifizierten Domains zu. Speichern lässt sich erst, wenn die Test-Anmeldung gelungen ist
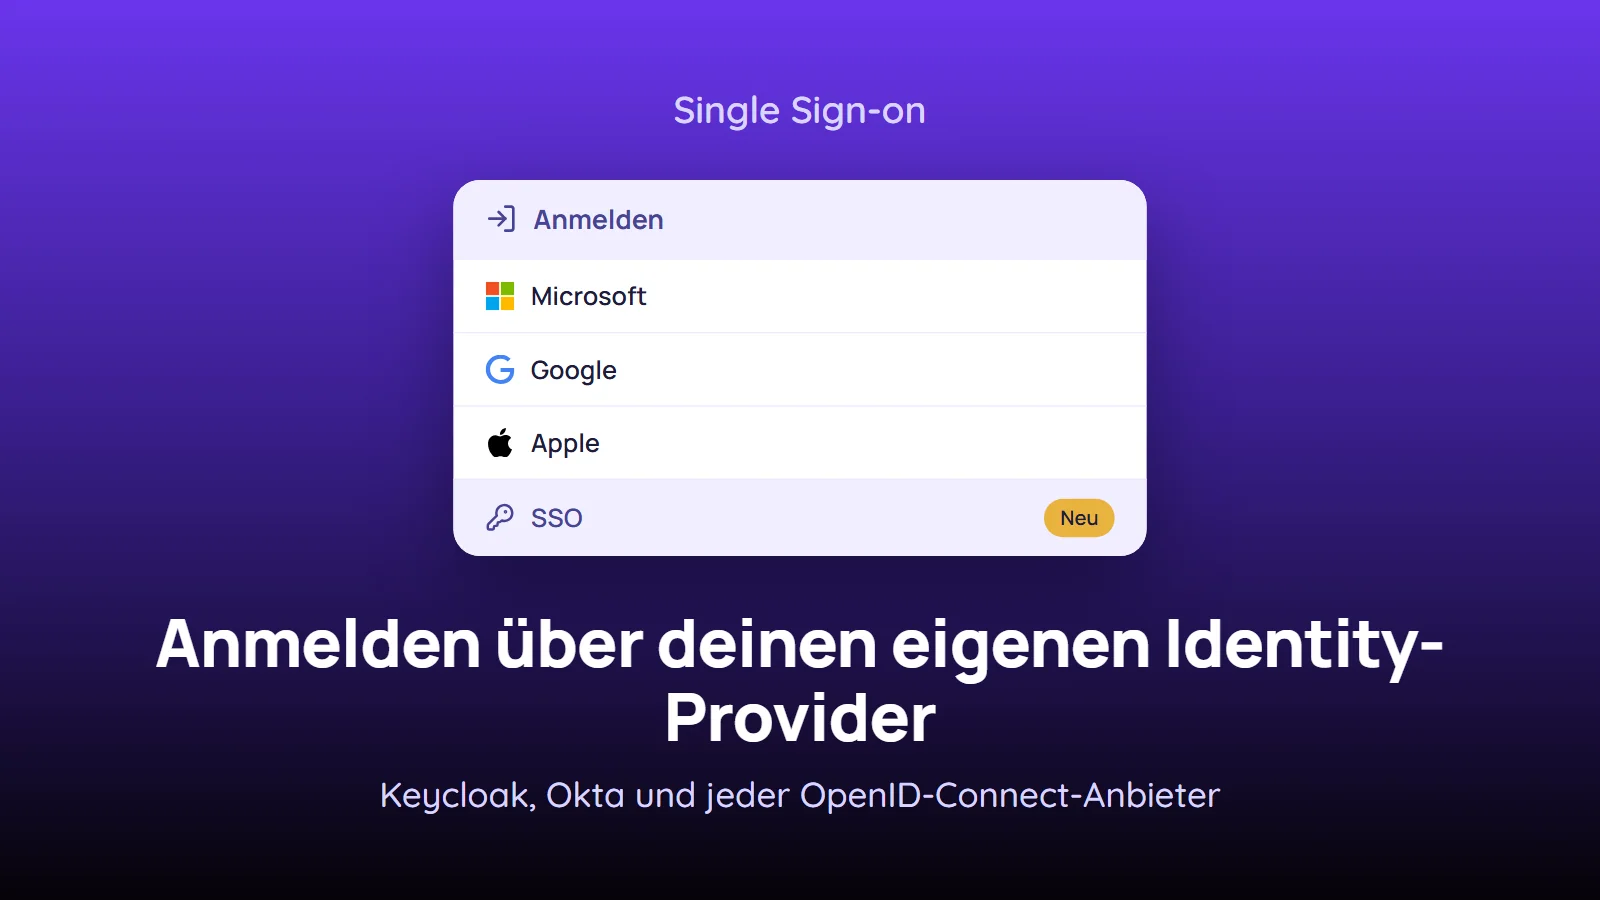
- Neuer Knopf SSO auf der Anmeldeseite: Er steht neben Apple, Google und Microsoft. Deine Mitarbeiter geben ihre Firmen-E-Mail ein, und Sally leitet sie zu deinem Identity-Provider weiter. Ab dem zweiten Mal genügt der Klick auf SSO
- Anmeldung nur über SSO: Pro Domain macht der Schalter Anmeldung nur über … (mit dem Anzeigenamen deiner Verbindung) SSO zum einzigen Weg in Sally. Sally lehnt dann für Adressen dieser Domain das Sally-Passwort, Microsoft, Google und Apple ab, und wer in deinem Identity-Provider gesperrt wird, kommt auch nicht mehr in Sally
- Auto-Join bei der ersten SSO-Anmeldung: Ist Auto-Join für die Domain an, nimmt Sally neue Kollegen bei ihrer ersten Anmeldung per SSO als Mitglied in dein Unternehmenskonto auf. Sie starten ohne Lizenz, mit der üblichen Testphase einer neuen Mitgliedschaft
- Anmeldung nur über Microsoft: Für Unternehmen mit Microsoft 365 macht ein neuer Schalter unter Interne Domains Microsoft zum einzigen Weg in Sally, ganz ohne eigene SSO-Verbindung
Anmeldung nur über Microsoft
Verwaltet dein Unternehmen seine Konten in Microsoft 365 (Entra ID), öffne Interne Domains, klicke auf eine verifizierte Domain und schalte Anmeldung nur über Microsoft ein. Der Schalter steht direkt unter Auto-Join. Für jede Adresse dieser Domain gilt dann:
- Nur noch Microsoft: Passwort, Google und Apple werden abgelehnt, ebenso Microsoft-Konten aus einem anderen Mandanten. Das gilt auch für ein privates Microsoft-Konto, das zufällig die Firmenadresse nutzt
- Sitzungen enden: Die übrigen Sitzungen dieser Nutzer enden, und alle melden sich einmal neu an, diesmal über Microsoft
- Deine Richtlinien gelten: Mehrfaktor-Authentifizierung, Richtlinien für bedingten Zugriff und Kontosperren aus Entra ID gelten in Sally genauso wie in Microsoft 365
Einschalten kann den Schalter nur ein Owner oder Admin, dessen eigene E-Mail-Adresse auf der Domain liegt und der selbst über Microsoft bei Sally angemeldet ist. Sally bindet die Einstellung an deinen Microsoft-Mandanten und prüft jede Nacht, ob die Domain noch dazugehört. Ändert sich das, bekommen die Admins deines Unternehmenskontos eine E-Mail.
Gut zu wissen
- Wer SSO einrichtet: Die SSO-Verbindung einrichten und verwalten kann nur der Besitzer des Unternehmenskontos. Admins sehen den Knopf, er bleibt für sie aber gesperrt. Die Einstellungen an der Domain können Besitzer und Admins ändern
- Ein Pflicht-Anmeldeweg pro Domain: Eine Domain kann entweder SSO oder Microsoft vorschreiben, nicht beides
- Niemand wird durch eine Änderung ausgesperrt: Änderst du Issuer-URL, Client-ID oder Secret, pausiert Sally die Verbindung bis zur nächsten gelungenen Test-Anmeldung samt Speichern. In dieser Zeit funktionieren die übrigen Anmeldewege für die Domain wieder
- Direkter Link fürs Intranet:
https://app.sally.io/ssostartet die Anmeldung per SSO direkt, ohne die Anmeldeseite
Mehr dazu? Siehe SSO mit eigenem Identity-Provider und Anmeldung nur über Microsoft.